
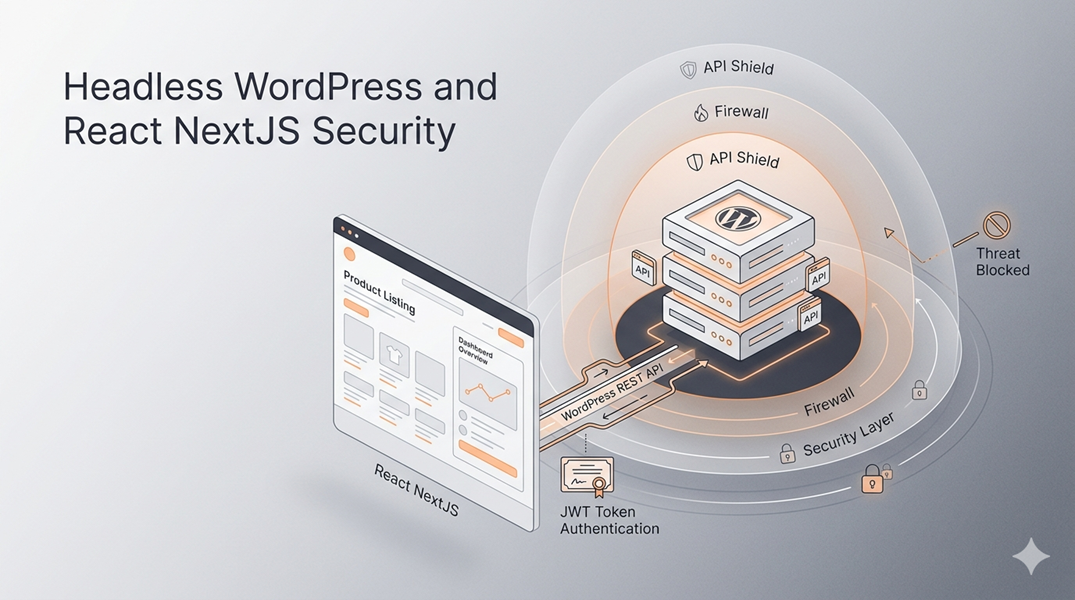


Trong khoảng 3 năm trở lại đây, rất nhiều doanh nghiệp tại Việt Nam bắt đầu chuyển hướng sang các công nghệ frontend hiện đại như React, NextJS để tăng tốc độ website, tối ưu SEO, cải thiện trải nghiệm người dùng và dễ mở rộng hệ thống sau này.
Chú ý: bên dưới có file tài liệu PROMPT chuẩn giúp bạn tiết kiệm thời gian.
Tuy nhiên, một vấn đề lớn thường xuất hiện ngay từ đầu: Chi phí xây dựng toàn bộ hệ thống Backend riêng bằng NodeJS, Laravel hoặc Golang thường khá cao. Đó cũng là lý do nhiều doanh nghiệp chọn hướng đi “Headless WordPress”.
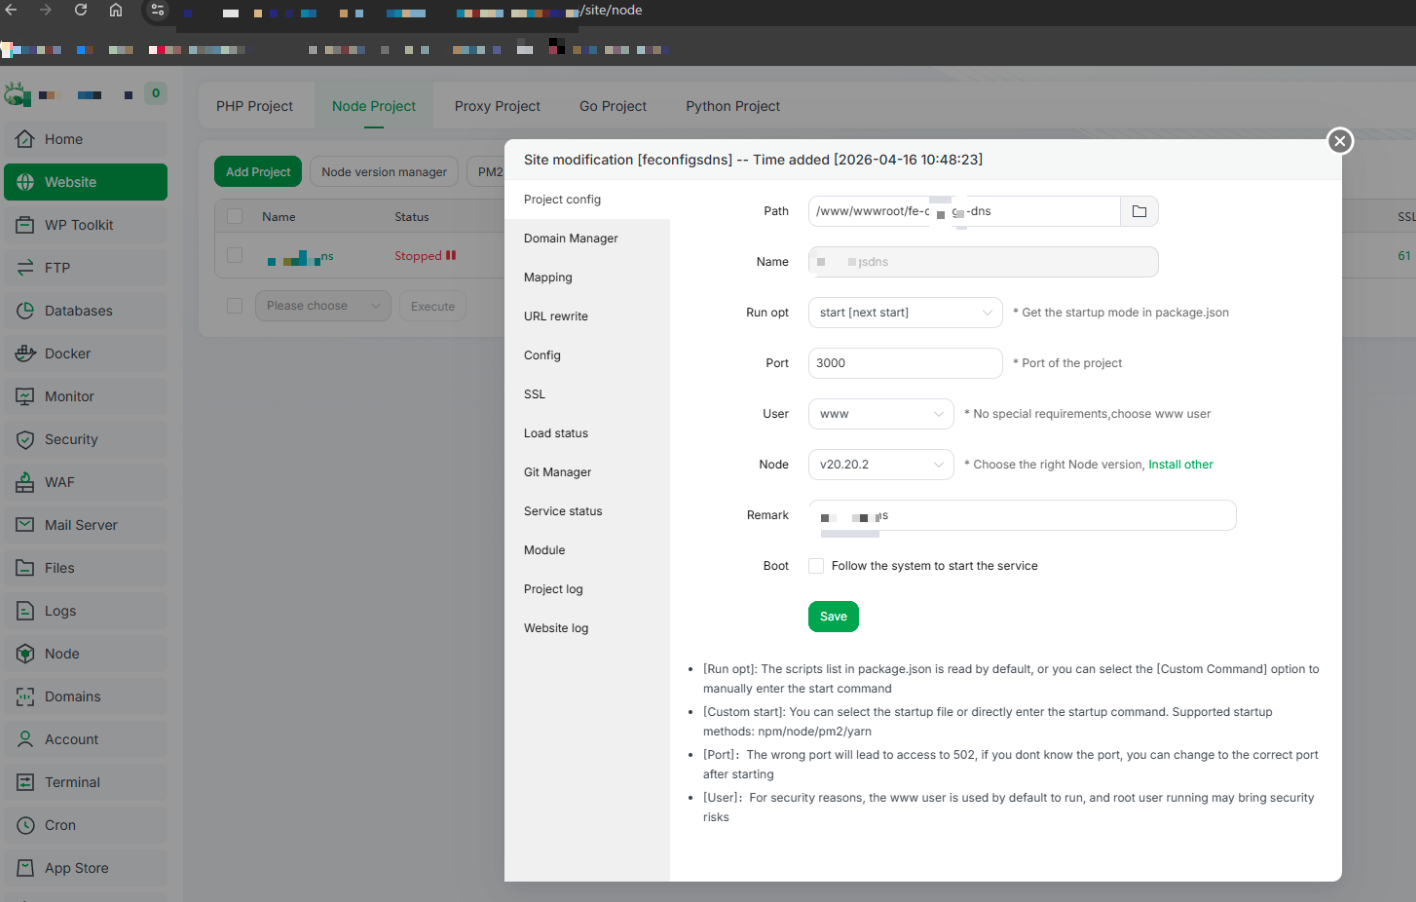
Đây là một dự án triển khai bằng React/Next.JS tại WEB366
Frontend dùng React hoặc NextJS. Backend vẫn dùng WordPress để quản lý dữ liệu, bài viết, API và hệ thống quản trị. Giải pháp này giúp tiết kiệm rất nhiều chi phí nhưng lại mở ra một vấn đề cực kỳ nguy hiểm. Nếu cấu hình sai bảo mật, hacker có thể khai thác WordPress Backend để:
- Spam API
- Tấn công Brute Force
- Lấy dữ liệu người dùng
- Chèn mã độc vào API
- Upload shell
- DDoS vào REST API
- Bypass Authentication
- Đánh cắp JWT Token
- Inject SQL thông qua endpoint custom
Và đáng sợ nhất là: Nhiều DEV frontend React hiện nay gần như không có kinh nghiệm bảo mật Backend WordPress. Họ chỉ quan tâm API chạy được là deploy. Đến khi website bị hack mới bắt đầu kiểm tra thì thường đã quá muộn.
Tuy nhiên tại WEB366, với kinh nghiệm triển khai WordPress Headless cho React NextJS, chúng tôi đã tối ưu và bảo mật toàn bộ hệ thống theo hướng Backend chuyên nghiệp. Các thành phần dư thừa và nguy cơ bảo mật như REST API không cần thiết, XML-RPC hay lộ thông tin hệ thống đều được kiểm soát chặt chẽ. Đồng thời hệ thống được bổ sung nhiều lớp bảo mật như Firewall, Rate Limit, JWT Authentication và phân quyền API, giúp WordPress trở thành một Backend API ổn định, bảo mật và phù hợp cho các website React NextJS hiện đại.
Bài viết này sẽ đi chuyên sâu vào quy trình bảo mật WordPress khi sử dụng WordPress làm Backend Headless cho Next.js, đồng thời là tài liệu hướng dẫn dùng WordPress làm website React theo góc nhìn của một DEV Backend chuyên nghiệp.
1. Headless WordPress là gì?
Headless WordPress là mô hình sử dụng WordPress như một hệ thống Backend/API để quản lý dữ liệu, trong khi phần giao diện người dùng frontend được tách riêng và phát triển bằng các công nghệ hiện đại như React hoặc NextJS. Thay vì hiển thị trực tiếp giao diện bằng theme WordPress truyền thống, dữ liệu sẽ được truyền từ WordPress sang frontend thông qua REST API hoặc GraphQL, giúp website tăng tốc độ tải trang, tối ưu SEO, dễ mở rộng hệ thống và phù hợp với các kiến trúc website hiện đại.
Ví dụ:
Frontend:
- NextJS
- React
Backend:
- WordPress
- MySQL
- REST API
Thông thường frontend sẽ gọi:
https://api.domain.com/wp-json/wp/v2/posts
Hoặc:
https://api.domain.com/wp-json/custom/v1/products
Vấn đề nằm ở đây: Khi mở API ra internet, toàn bộ hệ thống WordPress bắt đầu trở thành mục tiêu scan tự động của bot hacker.
Hàng triệu bot hiện nay liên tục quét:
- wp-json
- xmlrpc.php
- wp-admin
- JWT endpoint
- plugin lỗ hổng
- upload shell
- SQL Injection
Đặc biệt các website dùng Headless thường:
- Mở API public
- Tắt cache bảo mật
- Custom endpoint thủ công
- Thiếu rate limit
- Thiếu validate dữ liệu
Đây là môi trường hacker cực kỳ thích khai thác. Vì vậy trước khi làm frontend đẹp bằng React hoặc NextJS, DEV backend phải hiểu rằng: Backend mới là nơi quyết định sống còn của hệ thống.
2. Tách riêng hệ thống WordPress Backend và Frontend NextJS
Một lỗi rất phổ biến, DEV đặt toàn bộ:
- Frontend
- Backend
- Database
trên cùng một hosting shared.
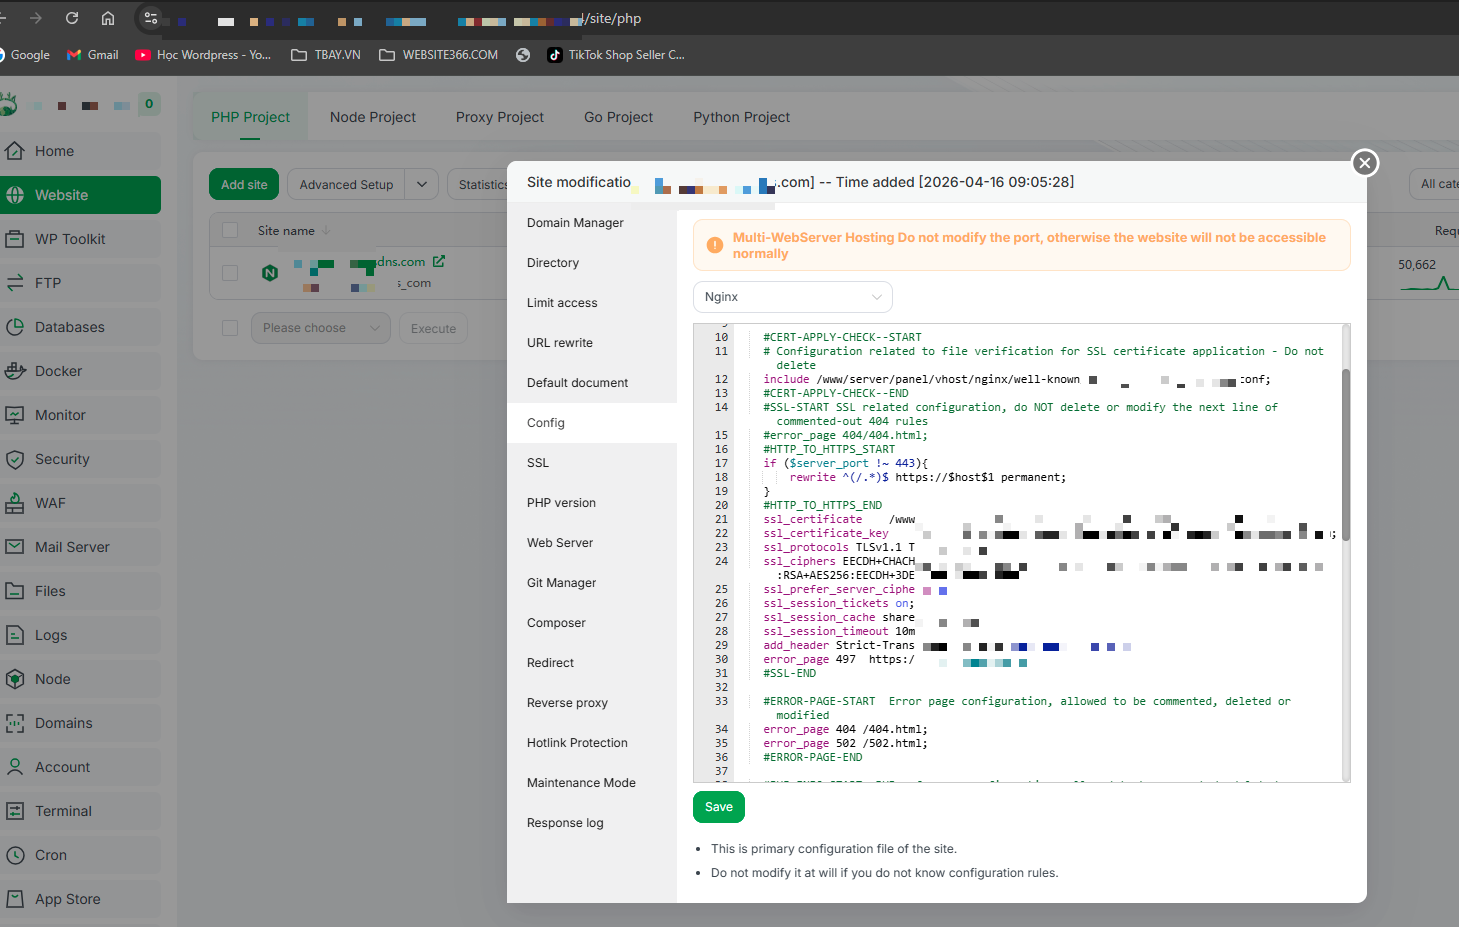
Cấu hình WordPress làm Backend cho Reacr/Next.JS trên Cloud Server tại WEB366
Điều này cực kỳ nguy hiểm. Mô hình chuẩn nên là:
Frontend:
https://domain.com

Backend API:
https://api.domain.com

Admin:
https://admin.domain.com
Lợi ích:
- Dễ cấu hình firewall
- Dễ chặn IP
- Dễ scale
- Dễ cache CDN
- Dễ chống DDoS
- Tách riêng quyền truy cập
Ví dụ Nginx:
server {
    server_name api.domain.com;

    location /wp-json/ {
        limit_req zone=api burst=10 nodelay;
    }
}
Ở tầng chuyên nghiệp hơn:
- Frontend deploy Vercel
- Backend WordPress deploy VPS riêng
- Database private network
- Chỉ mở port cần thiết
Đây là nền tảng đầu tiên của bảo mật Headless WordPress.
3. Chặn truy cập trực tiếp wp-admin và wp-login.php
Rất nhiều hacker dùng bot brute force:
/wp-login.php
/wp-admin
Nếu không chặn:
- CPU tăng liên tục
- Spam request
- Dễ dò password
Cách chuẩn là whitelist IP admin.
Ví dụ Nginx:
location /wp-login.php {
    allow 113.161.xxx.xxx;
    deny all;
}
Hoặc dùng HTTP Authentication:
location /wp-admin {
    auth_basic "Restricted";
    auth_basic_user_file /etc/nginx/.htpasswd;
}
Điều này giúp hacker gần như không thể truy cập màn hình login WordPress.
Prompt dành cho DEV:
Bạn là chuyên gia bảo mật WordPress Headless chuyên sâu cho React NextJS.

Hãy phân tích toàn bộ quy trình bảo mật wp-admin và wp-login.php khi dùng WordPress làm Backend API cho hệ thống Headless.

Yêu cầu:
- Giải thích hacker thường tấn công như thế nào
- Phân tích brute force attack
- Hướng dẫn whitelist IP bằng Nginx
- Hướng dẫn bảo mật bằng Cloudflare WAF
- Hướng dẫn HTTP Authentication
- Giải thích fail2ban hoạt động ra sao
- Cách ẩn wp-login.php
- Các lỗi cấu hình phổ biến khiến website vẫn bị scan
- Ví dụ cấu hình Nginx thực tế
- Ví dụ log attack thật
- Checklist bảo mật production
- Quy trình monitoring login attack realtime

Viết theo hướng DEV backend chuyên nghiệp, có code ví dụ thực tế và giải thích dễ hiểu.
4. Tắt XML-RPC ngay lập tức nếu không sử dụng
Một trong những file nguy hiểm nhất WordPress:
/xmlrpc.php
File này thường bị khai thác:
- Brute force
- DDoS amplification
- Pingback attack
Nếu không dùng app mobile WordPress:
Hãy tắt ngay.
Nginx:
location = /xmlrpc.php {
    deny all;
}
Apache:
<Files xmlrpc.php>
Order Deny,Allow
Deny from all
</Files>
Rất nhiều website Headless WordPress bị spam CPU chỉ vì quên tắt XML-RPC.
Prompt dành cho DEV:
Bạn là chuyên gia bảo mật WordPress Backend.

Hãy giải thích chuyên sâu về XML-RPC trong WordPress khi dùng Headless WordPress cho React NextJS.

Yêu cầu:
- XML-RPC là gì
- Vì sao hacker thích khai thác XML-RPC
- Phân tích pingback attack
- Phân tích brute force qua XML-RPC
- Hướng dẫn tắt XML-RPC bằng Nginx
- Hướng dẫn tắt bằng Apache
- Hướng dẫn tắt bằng functions.php
- Các plugin hỗ trợ
- Cách kiểm tra website còn mở XML-RPC hay không
- Ví dụ request attack thực tế
- Ví dụ access log thật
- Cách monitoring XML-RPC attack
- Khi nào không nên tắt XML-RPC

Viết chuyên sâu theo hướng DEV backend production.
5. Không bao giờ expose toàn bộ REST API public
Sai lầm phổ biến:
/wp-json/wp/v2/users
Endpoint này có thể lộ:
- username admin
- cấu trúc user
Hacker chỉ cần lấy username rồi brute force password.
Cách chặn:
add_filter('rest_endpoints', function($endpoints) {

    if (isset($endpoints['/wp/v2/users'])) {
        unset($endpoints['/wp/v2/users']);
    }

    return $endpoints;

});
Ngoài ra:
- Không expose endpoint nội bộ
- Không public dữ liệu nhạy cảm
- Không trả raw SQL data
DEV backend chuyên nghiệp luôn kiểm tra:
- response body
- status code
- permission callback
- authentication
trước khi deploy production.
* Link tài liệu gốc từ WordPress: https://developer.wordpress.org/reference/hooks/rest_endpoints/
Prompt dành cho DEV:
Bạn là chuyên gia WordPress Headless Security.

Hãy hướng dẫn toàn bộ quy trình bảo mật REST API WordPress khi dùng React hoặc NextJS frontend.

Yêu cầu:
- Phân tích các endpoint nguy hiểm
- Vì sao lộ /wp/v2/users rất nguy hiểm
- Cách hacker enumerate user
- Hướng dẫn khóa endpoint nhạy cảm
- Cách viết permission_callback chuẩn
- Cách validate request API
- Cách sanitize dữ liệu
- Cách chống spam API
- Cách chống bot crawl API
- Ví dụ code REST API bảo mật
- Ví dụ code REST API sai phổ biến
- Ví dụ SQL Injection qua custom endpoint
- Hướng dẫn JWT Authentication
- Hướng dẫn dùng nonce
- Checklist production security

Viết theo hướng chuyên sâu cho DEV backend chuyên nghiệp.
6. Validate và sanitize toàn bộ dữ liệu API
Đây là lỗi nguy hiểm nhất của custom API WordPress. Ví dụ cực kỳ nguy hiểm:
register_rest_route('custom/v1', '/product', [
    'methods' => 'POST',
    'callback' => function($request) {

        global $wpdb;

        $id = $request['id'];

        $sql = "SELECT * FROM wp_products WHERE id = $id";

        return $wpdb->get_results($sql);

    }
]);
Đây là cửa ngõ SQL Injection.
Hacker có thể inject:
1 OR 1=1
Cách đúng dùng hàm prepare bao quanh câu SQL:
register_rest_route('custom/v1', '/product', [
    'methods' => 'POST',
    'callback' => function($request) {

        global $wpdb;

        $id = intval($request['id']);

        $sql = $wpdb->prepare(
            "SELECT * FROM wp_products WHERE id = %d",
            $id
        );

        return $wpdb->get_results($sql);

    }
]);
Ngoài SQL Injection còn phải chống:
- XSS
- Command Injection
- File Upload Attack
- Path Traversal
Ví dụ sanitize:
sanitize_text_field()
sanitize_email()
esc_url_raw()
intval()
Không sanitize dữ liệu là một trong những nguyên nhân website bị hack nhiều nhất hiện nay.
Prompt dành cho DEV:
Bạn là chuyên gia bảo mật WPGraphQL cho hệ thống Headless WordPress React NextJS.

Hãy phân tích toàn bộ các nguy cơ bảo mật của WPGraphQL.

Yêu cầu:
- Giải thích WPGraphQL hoạt động như thế nào
- Vì sao GraphQL dễ bị spam query
- Phân tích query depth attack
- Phân tích introspection query
- Hướng dẫn tắt introspection production
- Hướng dẫn limit query complexity
- Hướng dẫn rate limit GraphQL
- Hướng dẫn authentication GraphQL
- Cách chống lộ dữ liệu user
- Ví dụ query nguy hiểm
- Ví dụ schema bị lộ
- Ví dụ cấu hình Nginx chống spam GraphQL
- Hướng dẫn cache GraphQL
- Checklist production WPGraphQL security

Viết theo hướng DEV backend production thực tế.
7. Sử dụng JWT Authentication đúng cách
Nhiều hệ thống NextJS login qua JWT.
Sai lầm phổ biến:
- lưu token localStorage
- token không expire
- secret key yếu
- không dùng HTTPS
Ví dụ cấu hình JWT an toàn:
define('JWT_AUTH_SECRET_KEY', 'random_secret_key_2026');
Frontend NextJS:
fetch('/api/login', {
  method: 'POST',
  credentials: 'include'
})
Nên:
- dùng HTTP Only Cookie
- token expire ngắn
- refresh token
- bắt buộc HTTPS
Không nên:
- lưu JWT trong localStorage
- public token client side
Rất nhiều hacker hiện nay chuyên đánh cắp JWT qua XSS.
Prompt dành cho DEV:
Bạn là chuyên gia bảo mật WordPress Backend API.

Hãy hướng dẫn toàn bộ quy trình validate và sanitize dữ liệu trong WordPress Headless API.

Yêu cầu:
- Giải thích SQL Injection
- Phân tích XSS
- Phân tích Command Injection
- Phân tích File Upload Attack
- Ví dụ code sai phổ biến
- Ví dụ hacker exploit thực tế
- Hướng dẫn dùng wpdb->prepare
- Hướng dẫn sanitize_text_field
- Hướng dẫn esc_url_raw
- Hướng dẫn validate email
- Hướng dẫn validate file upload
- Hướng dẫn permission callback
- Checklist coding security WordPress

Viết theo hướng thực chiến dành cho DEV backend.
8. Giới hạn request chống spam API và DDoS
Website Headless thường bị spam API cực mạnh.
Ví dụ:
- spam search
- spam login
- spam comment
- spam crawl
Giải pháp:
- Rate Limit
- CDN
- Firewall
- Cache API
Ví dụ Nginx:
limit_req_zone $binary_remote_addr zone=api:10m rate=5r/s;

location /wp-json/ {
    limit_req zone=api burst=10;
}
Hoặc dùng:
- Cloudflare WAF
- Fail2Ban
- ModSecurity
Nếu không giới hạn request:
- VPS sẽ chết CPU
- Database quá tải
- Website timeout
Prompt dành cho DEV:
Bạn là chuyên gia authentication security cho WordPress Headless React NextJS.

Hãy hướng dẫn chuyên sâu JWT Authentication production security.

Yêu cầu:
- JWT hoạt động như thế nào
- Access token là gì
- Refresh token là gì
- Vì sao localStorage nguy hiểm
- So sánh Cookie và localStorage
- Hướng dẫn HTTP Only Cookie
- Hướng dẫn HTTPS security
- Hướng dẫn rotate token
- Phân tích token hijacking
- Phân tích XSS steal token
- Hướng dẫn logout toàn hệ thống
- Ví dụ login flow chuẩn
- Ví dụ cấu hình JWT WordPress
- Checklist authentication security production

Viết theo hướng backend chuyên nghiệp có flow thực tế.
9. Không cài plugin WordPress bừa bãi
Đây là nguyên nhân bị hack phổ biến nhất.
Nhiều plugin:
- nulled
- crack
- bỏ update
- code kém bảo mật
đều có thể trở thành backdoor.
DEV backend chuyên nghiệp thường:
- hạn chế plugin
- tự code chức năng riêng
- review source plugin
- kiểm tra CVE bảo mật
Ví dụ kiểm tra lỗ hổng:
- WPScan
- Patchstack
- Wordfence
Một plugin lỗi có thể khiến toàn bộ hệ thống NextJS bị ảnh hưởng.
10. Ẩn thông tin hệ thống WordPress
Mặc định WordPress lộ rất nhiều thông tin:
- version
- plugin
- theme
- username
Ví dụ:
<meta name="generator" content="WordPress 6.8">
Hãy xóa:
remove_action('wp_head', 'wp_generator');
Ngoài ra:
- đổi prefix database
- tắt directory listing
- ẩn file readme.html
- chặn truy cập wp-config.php
Ví dụ:
location ~* wp-config.php {
    deny all;
}
11. Backup và monitoring bảo mật theo thời gian thực
Nhiều doanh nghiệp chỉ backup khi bị hack.
Đó là quá muộn.
Quy trình chuyên nghiệp:
- backup daily
- backup offsite
- monitor log
- cảnh báo login bất thường
- scan malware định kỳ
Ví dụ Linux:
tail -f /var/log/nginx/access.log
Hoặc:
- Grafana
- Sentry
- Uptime Kuma
- Fail2Ban
DEV backend chuyên nghiệp không chỉ code.
Họ theo dõi toàn bộ hệ thống hoạt động sau deploy.
12. Quy trình bảo mật chuẩn khi dùng WordPress Backend cho NextJS
Một quy trình chuyên nghiệp thường gồm:
- Bước 1: Tách frontend và backend riêng biệt
- Bước 2: Dùng VPS hoặc Cloud Server riêng
- Bước 3: Bật HTTPS toàn hệ thống
- Bước 4: Ẩn wp-admin và chặn IP
- Bước 5: Tắt XML-RPC
- Bước 6: Giới hạn REST API
- Bước 7: Validate và sanitize dữ liệu
- Bước 8: Rate limit chống spam API
- Bước 9: Theo dõi log realtime
- Bước 10: Backup tự động mỗi ngày
Khi làm đúng quy trình này:
- WordPress vẫn cực kỳ mạnh
- Chi phí thấp hơn backend custom
- Dễ quản trị nội dung
- Tốc độ frontend NextJS vẫn rất cao
Đó là lý do rất nhiều công ty hiện nay chọn:
- WordPress Headless
- NextJS frontend
- API architecture
thay vì build toàn bộ backend từ đầu.
* Tải PROMP AI setup bảo mật WordPress tự động: prompt-wp-backend-crm-init
Như vậy thì:
Headless WordPress không hề yếu bảo mật.. Vấn đề nằm ở cách DEV backend triển khai hệ thống.
Nếu:
- cấu hình sai
- mở API bừa bãi
- không validate dữ liệu
- cài plugin kém chất lượng
- thiếu rate limit
thì hacker hoàn toàn có thể khai thác chỉ trong vài phút.
Ngược lại, nếu triển khai đúng:
- WordPress vẫn là một backend cực kỳ mạnh
- quản trị nội dung tốt
- tối ưu chi phí
- kết hợp rất hiệu quả với NextJS và React
Đặc biệt phù hợp cho:
- doanh nghiệp vừa và nhỏ
- startup
- hệ thống bán hàng
- landing page tốc độ cao
- website SEO chuyên sâu
- website cần frontend hiện đại
Nếu doanh nghiệp của bạn đang muốn:
- xây dựng website React chuyên nghiệp
- dùng NextJS chuẩn SEO
- kết hợp WordPress Headless Backend
- tối ưu bảo mật chống hacker
- tối ưu tốc độ tải trang
- tối ưu kiến trúc mở rộng lâu dài
Hãy tham khảo dịch vụ tại WEB366 thuộc công ty TBAY.
Chúng tôi chuyên:
- Thiết kế website NextJS
- React Framework
- WordPress Headless
- Backend API chuyên nghiệp
- Cloud Server
- SEO website
- Tối ưu bảo mật hệ thống
- Bảo trì và nâng cấp website doanh nghiệp
Phù hợp cho các doanh nghiệp muốn chuyển từ website WordPress truyền thống sang frontend công nghệ hiện đại nhưng vẫn tối ưu chi phí vận hành lâu dài.
WEB366 – Đơn Vị Chuyên Nghiệp Thiết Kế Website React Bằng WordPress
Nếu doanh nghiệp của bạn đang tìm kiếm một giải pháp website hiện đại, tốc độ cao, chuẩn SEO và dễ quản lý nội dung, WEB366 là đơn vị có kinh nghiệm triển khai mô hình WordPress Headless kết hợp React và Next.js cho nhiều nhu cầu khác nhau.
Team kĩ thuật React tại WEB366
Khác với cách xây dựng website WordPress truyền thống, giải pháp Website React sử dụng WordPress làm Backend CMS giúp tách biệt hoàn toàn phần quản trị nội dung và phần giao diện người dùng. Điều này mang lại nhiều lợi ích như:
- Tốc độ tải trang nhanh hơn.
- Tối ưu SEO theo tiêu chuẩn hiện đại.
- Khả năng mở rộng hệ thống tốt.
- Tăng cường bảo mật trước các hình thức tấn công phổ biến.
- Dễ dàng tích hợp API, AI, CRM, ERP và các hệ thống bên thứ ba.
Tại WEB366, đội ngũ phát triển có kinh nghiệm làm việc với các công nghệ như WordPress Headless, Next.js, React, PHP, REST API, WPGraphQL, Cloud Hosting và các giải pháp tối ưu hiệu năng cho doanh nghiệp.
Ngoài dịch vụ thiết kế website React bằng WordPress, WEB366 còn hỗ trợ:
- Tư vấn kiến trúc hệ thống phù hợp với quy mô doanh nghiệp.
- Nâng cấp website WordPress lên mô hình Headless.
- Tối ưu bảo mật WordPress Backend.
- Xử lý lỗi hiệu năng và SEO kỹ thuật.
- Bảo trì, chăm sóc và vận hành website dài hạn.
- Tích hợp AI và các hệ thống tự động hóa cho doanh nghiệp.
Nếu bạn đang cần một đơn vị chuyên nghiệp để xây dựng website React bằng WordPress hoặc muốn chuyển đổi từ website WordPress truyền thống sang mô hình Headless hiện đại, WEB366 có thể đồng hành từ khâu tư vấn, thiết kế, lập trình đến vận hành thực tế.
Câu hỏi thường gặp (FAQs)
Headless WordPress là gì và lợi ích của việc sử dụng nó cho website React NextJS?
Headless WordPress là mô hình sử dụng WordPress làm hệ thống Backend/API để quản lý dữ liệu, còn giao diện người dùng frontend tách riêng và phát triển bằng các công nghệ hiện đại như React hoặc NextJS. Giải pháp này giúp tăng tốc độ tải trang, tối ưu SEO, dễ mở rộng hệ thống và tiết kiệm chi phí xây dựng toàn bộ Backend riêng.
Những nguy cơ bảo mật nghiêm trọng nào thường gặp phải khi triển khai Headless WordPress?
Các nguy cơ bao gồm Spam API, tấn công Brute Force, lấy cắp dữ liệu người dùng, chèn mã độc, Upload shell, DDoS vào REST API, Bypass Authentication, đánh cắp JWT Token và Inject SQL thông qua endpoint tùy chỉnh. Đặc biệt, nhiều DEV frontend React thiếu kinh nghiệm bảo mật Backend WordPress làm tăng rủi ro.
Làm thế nào để bảo mật quyền truy cập và dữ liệu nhạy cảm trên WordPress Backend khi dùng Headless?
Cần tách riêng hệ thống Frontend, Backend API và Admin thành các domain riêng biệt. Chặn truy cập trực tiếp wp-admin và wp-login.php bằng cách whitelist IP hoặc HTTP Authentication. Đồng thời, tắt XML-RPC và không expose toàn bộ REST API công khai, đặc biệt là endpoint /wp/v2/users có thể lộ thông tin người dùng.
Quy trình bảo vệ REST API và dữ liệu khỏi các tấn công như SQL Injection trong WordPress Headless như thế nào?
Điều quan trọng là phải validate và sanitize toàn bộ dữ liệu API đầu vào. Luôn sử dụng hàm wpdb->prepare() cho các câu truy vấn SQL để chống SQL Injection. Ngoài ra, áp dụng các hàm sanitize như sanitize_text_field(), intval(), esc_url_raw() và kiểm tra permission callback kỹ lưỡng trước khi deploy production.
Các biện pháp phòng chống tấn công API và tăng cường xác thực cho WordPress Headless là gì?
Cần giới hạn request (Rate Limit) cho API để chống spam và DDoS, kết hợp sử dụng CDN và Firewall. Đối với xác thực, nên dùng JWT Authentication đúng cách bằng cách lưu token trong HTTP Only Cookie, đặt thời gian hết hạn ngắn, dùng refresh token và bắt buộc HTTPS để chống đánh cắp token qua XSS.

Hệ thống Website của bạn đang gặp lỗi kỹ thuật hoặc chưa tối ưu chuyển đổi?
Đừng để mất khách hàng vào tay đối thủ. Hãy để đội ngũ kỹ thuật chuyên sâu của chúng tôi kiểm tra, tối ưu tốc độ và bảo mật toàn diện cho website của bạn.
Hỗ trợ kỹ thuật nhanh trong 30 phút